Annonce – sponsoreret indhold.
EU AI Act stiller krav til din virksomhed, hvis du udvikler, distribuerer eller blot anvender AI-systemer i din drift – og definitionen af “AI-system” er bredere, end mange tror. Forordningen (EU) 2024/1689 rammer ikke kun tech-virksomheder med egne algoritmer. Den omfatter også den håndværksmester, der bruger AI-baseret planlægningssoftware, klinikken med AI-assisteret booking, og webshoppen med chatbot i kundeservice. Kravene afhænger af, hvilken risikokategori dit AI-system falder ind under, og din rolle som henholdsvis udbyder, distributør eller bruger (“deployer”). I denne artikel får du et klart overblik over, hvornår reglerne gælder for netop din virksomhed, hvad de konkret kræver, og hvordan du kommer i gang uden at opfinde nye processer fra bunden.
Hvornår er din virksomhed omfattet af EU AI Act krav?
Forordningen definerer et AI-system som software, der kan generere output såsom forudsigelser, anbefalinger, beslutninger eller indhold, baseret på input og med en vis grad af autonomi. Det betyder i praksis, at selv standardværktøjer kan være omfattet:
- Chatbots der besvarer kundehenvendelser automatisk
- Anbefalingssystemer i din webshop
- AI-baserede analyseværktøjer til markedsføring
- Automatiserede beslutningssystemer i HR eller kreditvurdering
- Generative AI-værktøjer som bruges til tekstproduktion eller billedgenerering
Du behøver ikke selv at have udviklet teknologien. Bruger du et SaaS-produkt med indbygget AI-funktionalitet, kan du som “deployer” stadig have forpligtelser – særligt hvis systemet bruges til beslutninger, der påvirker fysiske personer. Mange virksomheder opdager først ved en systematisk gennemgang, at de allerede har AI i produktion uden formel godkendelse. Hvis du er i tvivl om, hvor din virksomhed står, kan AI governance rådgivning hjælpe med at kortlægge dine systemer og afklare din risikoeksponering.
De fire risikokategorier og hvad de betyder i praksis
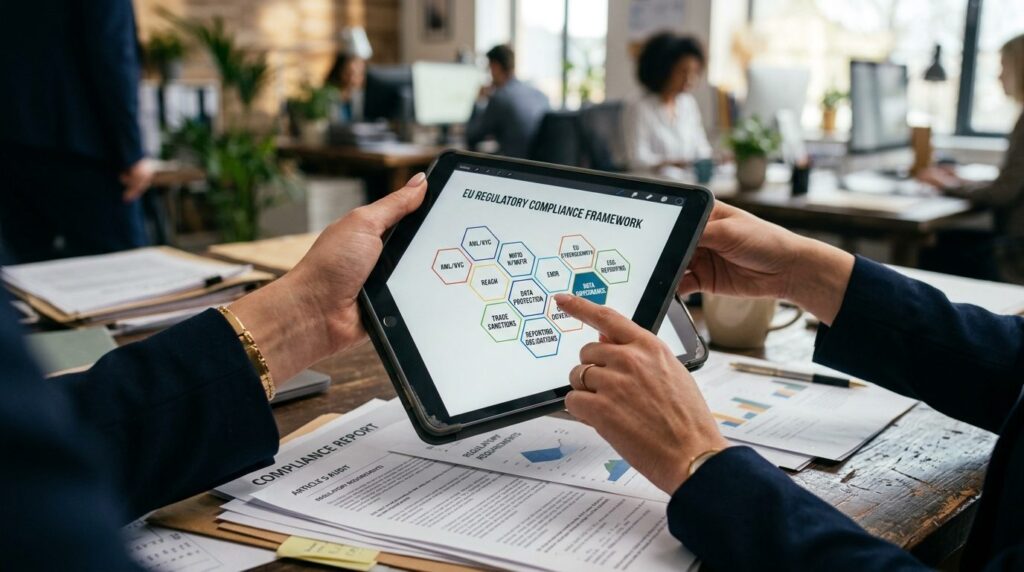
EU AI Act opererer med fire risikokategorier, som afgør, hvilke krav der gælder for det enkelte system:
Uacceptabel risiko – forbudt
Visse AI-anvendelser er helt forbudt i EU. Det gælder blandt andet social scoring af borgere, manipulativ AI der udnytter sårbarheder, og visse former for biometrisk masseovervågning. Forbuddet trådte i kraft i februar 2025.
Højrisiko – strenge krav
Systemer der bruges til eksempelvis ansættelse, kreditvurdering, adgang til uddannelse eller sundhedsydelser klassificeres som højrisiko. Her gælder omfattende krav til:
- Risikovurdering og risikostyring
- Datakvalitet og datastyring
- Teknisk dokumentation
- Logføring og sporbarhed
- Menneskeligt tilsyn
- Nøjagtighed, robusthed og cybersikkerhed
Med ændringsforordningen Digital Omnibus er kravene til højrisikosystemer under Annex III rykket til december 2027, og kravene til højrisikosystemer i allerede regulerede produkter til august 2028.
Begrænset risiko – transparenskrav
Chatbots, deepfakes og AI-genereret indhold skal tydeligt markeres som AI-produceret over for brugeren. Disse krav gælder fra august 2026.
Minimal risiko – ingen specifikke krav
Størstedelen af AI-systemer falder i denne kategori og er ikke underlagt specifikke forpligtelser – men god praksis anbefales stadig.
Konkrete dokumentations- og governancekrav du skal kunne opfylde
Selv for systemer med begrænset risiko skal du kunne dokumentere, at du overholder de generelle transparenskrav. For højrisikosystemer er kravene markant mere omfattende. Her er de centrale elementer, du skal have styr på:
Risikovurdering: En systematisk vurdering af, hvilke risici systemet udgør for sundhed, sikkerhed og grundlæggende rettigheder. Vurderingen skal opdateres løbende.
Datagovernance: Dokumentation af hvilke data systemet træner på eller anvender, hvordan datakvalitet sikres, og hvem der ejer ansvaret for datasæt.
Teknisk dokumentation: Beskrivelse af systemets formål, funktion, begrænsninger og forventede ydeevne – før det tages i brug.
Logføring: Systemer skal automatisk registrere hændelser, så det er muligt at spore beslutninger og identificere fejl efterfølgende.
Menneskeligt tilsyn: Der skal være processer, der sikrer, at et menneske kan gribe ind og tilsidesætte AI-beslutninger, særligt ved højrisiko-anvendelser.
Byg AI-governance oven på det du allerede har
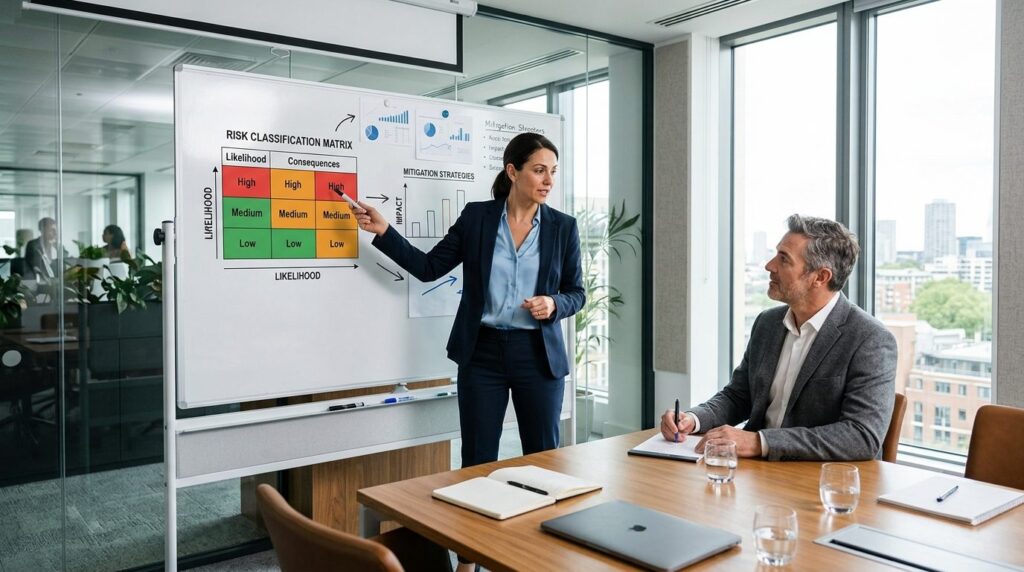
En af de mest udbredte fejl er at behandle AI-governance som noget helt nyt, der kræver separate processer, nyt sprog og nye ejerskabsstrukturer. I virkeligheden er risikoklassificering, dataejerskab og afhængighedskortlægning præcis det, din eksisterende IT- og arkitekturfunktion allerede burde have styr på.
Ved at placere AI-governance som en udvidelse af eksisterende Enterprise Architecture frem for et parallelt spor opnår du flere fordele:
- Samme risikoklassificeringsmodel for AI-systemer som for øvrige IT-systemer
- Samme dataejerskabsstruktur – ingen forvirring om ansvar
- En arkitektfunktion med reelt mandat til at sige nej til initiativer, der ikke kan dokumentere deres dataforudsætninger
- Governance der kan følge med udviklingen i stedet for at blive forældet efter seks måneder
Hvis du overvejer standardsystem eller skræddersyet software til din virksomhed, er det værd at tænke governance ind fra starten – uanset om løsningen indeholder AI-funktioner eller ej.
Fem tegn på at din virksomhed har brug for at handle nu
Mange virksomheder ved ikke, at de allerede har AI-systemer i drift. Her er konkrete tegn på, at du bør tage fat:
- Der findes AI-eksperimenter spredt i organisationen uden koordinering
- Ingen kan i dag svare klart på, hvem der ejer risikovurderingen af et AI-projekt
- I skal forholde jer til EU AI Act, men ved ikke hvor I starter
- Ledelsen har besluttet en AI-strategi, men den har ikke rod i det faktiske systemlandskab
- I overvejer jeres første AI-implementering og vil undgå de klassiske faldgruber
Næste skridt: Sådan kommer du i gang uden at bremse din AI-brug
Compliance med EU AI Act handler ikke om at stoppe brugen af AI – det handler om at kunne dokumentere, at I bruger den ansvarligt. Start med disse konkrete trin:
1. Kortlæg jeres AI-aktiver: Skab overblik over hvilke modeller og AI-funktioner der allerede er i brug. Mange er skjult i SaaS-produkter, og ingen har set det samlet før.
2. Klassificér efter risiko: Vurdér hvert system efter de fire kategorier. Brug samme model som for øvrige IT-systemer, hvis I allerede har en.
3. Afklar ejerskab: Fastlæg hvem der ejer risikovurderingen, datagodkendelsen og den løbende overvågning af hvert system.
4. Prioritér dokumentation: Start med de systemer, der har højest risikoprofil eller berører flest personer i deres beslutninger.
5. Etabler løbende proces: AI-governance er ikke et engangsprojekt. Byg en proces, der fanger nye systemer, før de går i produktion.
Datatilsynet og relevante sektormyndigheder vil føre tilsyn med overholdelsen i Danmark. For specifikke spørgsmål om jeres juridiske forpligtelser anbefales det at søge individuel rådgivning, da kravene kan variere efter branche og anvendelse. EU’s AI Act Service Desk tilbyder også vejledning om tidsplaner og specifikke krav.
Ved at tage fat nu – mens indfasningen stadig er i gang – får du mulighed for at bygge governance ind i jeres AI-initiativer fra starten. Det er langt billigere og mindre forstyrrende end at skulle rette op bagefter, når tilsynskravene for alvor træder i kraft.